沈阳工厂专线加Wi-Fi一体化网络方案 从专线到车间全覆盖与分客网络设计
一、项目背景与需求分析
沈阳作为东北老工业基地的核心城市,制造业工厂普遍面临数字化转型的压力。工厂网络不仅需要稳定可靠的专线出口连接总部或云端,还需要在车间、仓库、办公区实现高质量的Wi-Fi覆盖,同时满足不同用户群体(如生产设备、办公人员、访客、运维人员)的差异化网络需求。传统的专线+独立Wi-Fi组网方式存在管理割裂、安全策略不统一、运维成本高等问题。因此,本方案提出“专线加Wi-Fi一体化”的网络架构,实现从运营商专线接入到车间末端覆盖的全规划,并内置分客网络(网络分段与用户隔离)能力。
二、总体架构设计
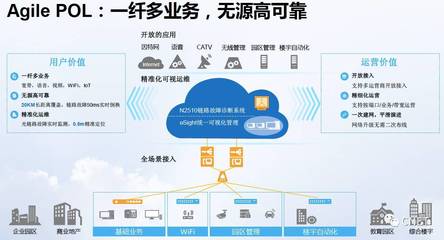
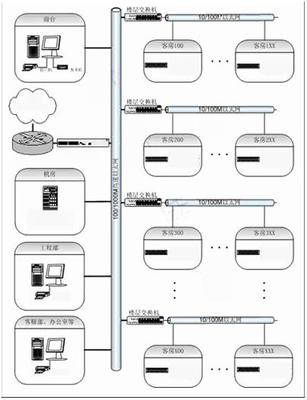
一体化网络方案采用“核心—汇聚—接入”三层架构,以专线网关作为统一出口,融合有线和无线网络。
- 出口层:部署多WAN口融合网关,主用运营商专线(如100M MSPL/光纤专线),备用4G/5G链路,支持智能选路、流量整形及VPN互联。
- 核心层:部署一台核心交换机(或具备路由功能的AC控制器),负责VLAN间路由、安全策略、无线AP集中管理。
- 接入层:车间、仓库、办公区分别部署工业级交换机与Wi-Fi 6 AP,通过光纤或超五类/六类线缆上联至核心。
- 管理平台:统一网管系统(云平台或本地AC),实现专线与Wi-Fi设备的统一配置、监控和故障告警。
三、专线接入规划
3.1 专线类型与带宽
- 主用专线:沈阳本地运营商MSPL/MPLS VPN专线,带宽根据工厂规模选择(建议100M~500M),保障与总部、云平台、SaaS应用的稳定连接,SLA不低于99.5%。
- 备用链路:4G/5G双卡路由器,实现专线故障时自动切换,确保关键业务不中断。
3.2 专线路由与安全
- 出口网关启用NAT、防火墙、IPS/IDS(可选),并基于应用识别进行带宽管理(如限制视频流量,保障生产业务)。
- 与总部建立IPsec VPN隧道,实现内网互通;对外发布服务时通过DMZ区隔离。
四、车间Wi-Fi覆盖设计
4.1 无线环境特点与AP选型
工厂车间存在金属设备多、电磁干扰强、高低温粉尘等挑战。选用工业级Wi-Fi 6 AP(支持802.11ax,IP41及以上防护等级,宽温设计),支持MU-MIMO和OFDMA,满足高密度终端接入。
4.2 AP部署原则
- 采用蜂窝式部署,AP间距根据车间高度和遮挡物调整,确保信号覆盖强度≥-65dBm,信噪比≥25dB。
- 车间高空区域使用定向天线或下倾角安装;仓库采用高密度AP+全向天线;办公区按标准办公环境部署。
- 信道规划采用自动射频调优(RRM),2.4G使用1/6/11非重叠信道,5G优先使用非DFS信道,降低干扰。
4.3 漫游与负载均衡
启用802.11k/v/r快速漫游,确保AGV小车、手持PDA在移动中不丢包;开启负载均衡,避免单AP过载。
五、分客网络设计(网络分段与隔离)
为实现业务隔离与安全管控,将网络划分为多个VLAN/SSID,并配置差异化的安全策略。
| 网络类型 | VLAN | SSID示例 | 用途 | 安全策略 |
|---------|------|----------|------|---------|
| 生产设备网 | VLAN 10 | PROD-IOT | PLC、AGV、传感器 | 仅允许访问生产服务器,禁止互联网,ACL严格限制 |
| 办公网 | VLAN 20 | OFFICE | 员工PC、IP电话 | 可访问互联网及内部服务器,但隔离生产网 |
| 访客网 | VLAN 30 | GUEST | 外来人员 | 仅限互联网,限速,客户端隔离 |
| 运维管理网 | VLAN 40 | MGMT | 网络设备管理 | 仅允许运维终端访问,强密码+双因子认证 |
隔离措施:
- 核心交换机配置VLAN间ACL,默认拒绝跨网段访问,按需放行。
- 无线控制器启用SSID与VLAN映射,不同SSID绑定不同VLAN,并开启客户端隔离(AP内隔离)。
- 访客网采用Portal认证(短信/微信),生产网采用MAC地址白名单或802.1X认证。
六、从专线到车间的全链路规划步骤
- 需求调研:统计终端类型、数量、业务流向、覆盖面积及干扰源。
- 专线开通:向运营商申请专线,完成链路测试与带宽验收。
- 核心与出口部署:安装网关、核心交换机,配置WAN接入、VPN、NAT及安全策略。
- 布线施工:车间主干光纤到弱电间,水平铜缆到AP点位,做好防尘防水。
- AP安装与调优:现场勘测,确定AP位置,安装后使用专业工具进行信号测试与信道优化。
- 分客网络配置:创建VLAN、SSID、ACL、认证策略,进行连通性与隔离测试。
- 验收与运维:整网压力测试、漫游测试、故障切换测试,交付文档并培训。
七、运维管理与优化
- 统一网管:通过AC/云平台监控AP状态、客户端连接、流量趋势,设置告警(如AP离线、专线中断)。
- 定期巡检:每月检查专线质量(丢包、延迟),每季度进行无线信号复测与信道调优。
- 安全更新:及时升级AP和网关固件,更新入侵防御特征库。
- 应急预案:制定专线切换、AP故障替换流程,确保生产连续性。
八、方案优势
本方案实现了专线与Wi-Fi的深度融合,从运营商接入到车间末端统一规划,避免了多厂商组网的兼容性问题;分客网络设计保障了生产安全与数据隔离;工业级设备选型适应沈阳工厂的恶劣环境;整体架构具备高可靠、易扩展、易运维的特点,为工厂数字化升级提供坚实的网络底座。
如若转载,请注明出处:http://www.fenkesc.com/product/58.html
更新时间:2026-11-09 12:21:11